
Autodesk Vault Professional uses roles and permissions to determine what users can do within Vault. Roles should be considered together with groups, object/folder security and lifecycle/state security. A role does not automatically mean that a user can access every object in the Vault.
User → Group → Role → Permission → Object/Folder Access → Lifecycle/State Security
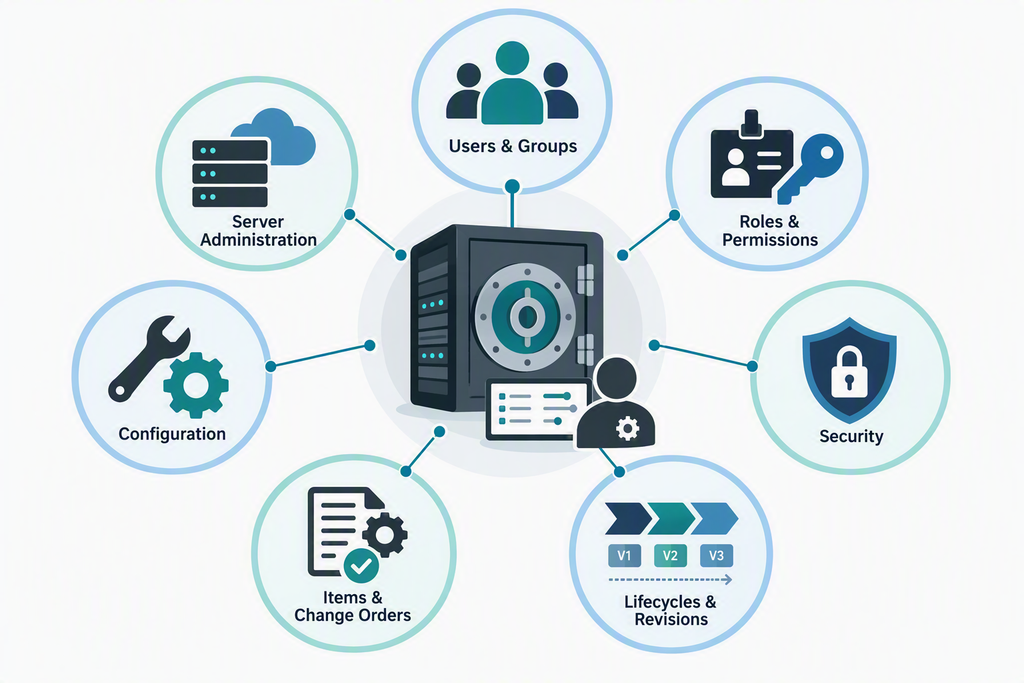
The Administrator role provides the broadest level of Vault administration. Administrators are responsible for the overall management, configuration and security of the Vault environment.
- Manage users and groups.
- Manage roles and permissions.
- Configure Vault security.
- Manage categories, lifecycles and revision-related configuration.
- Manage Items and Change Order configuration where applicable.
- Perform Vault administration and configuration tasks.
- Perform server-related administration where applicable.
Typical users: Vault administrators, PDM administrators and authorised system administrators.
Security recommendation: Restrict this role to a small number of trusted individuals. Normal designers should not require Administrator privileges.
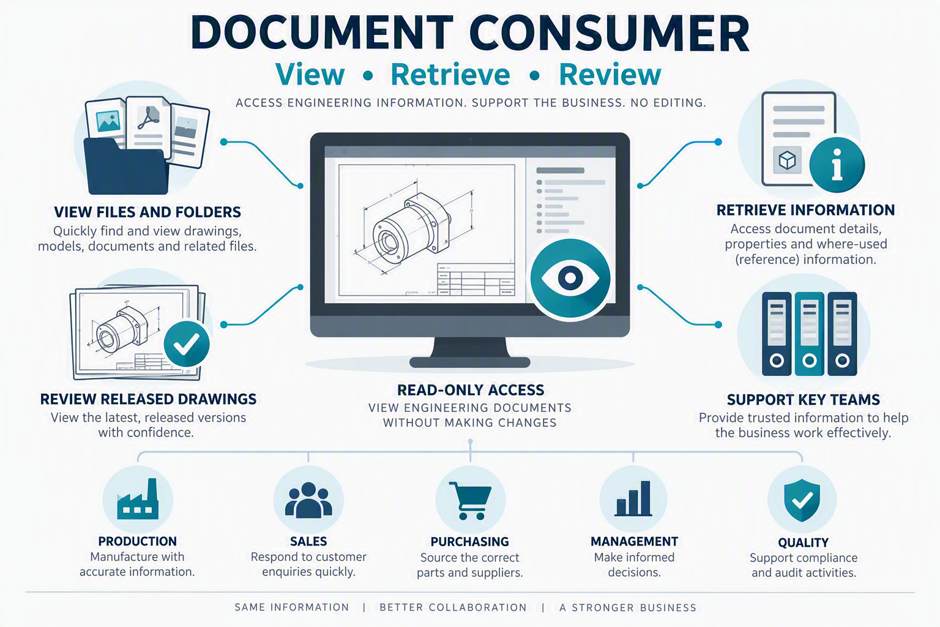
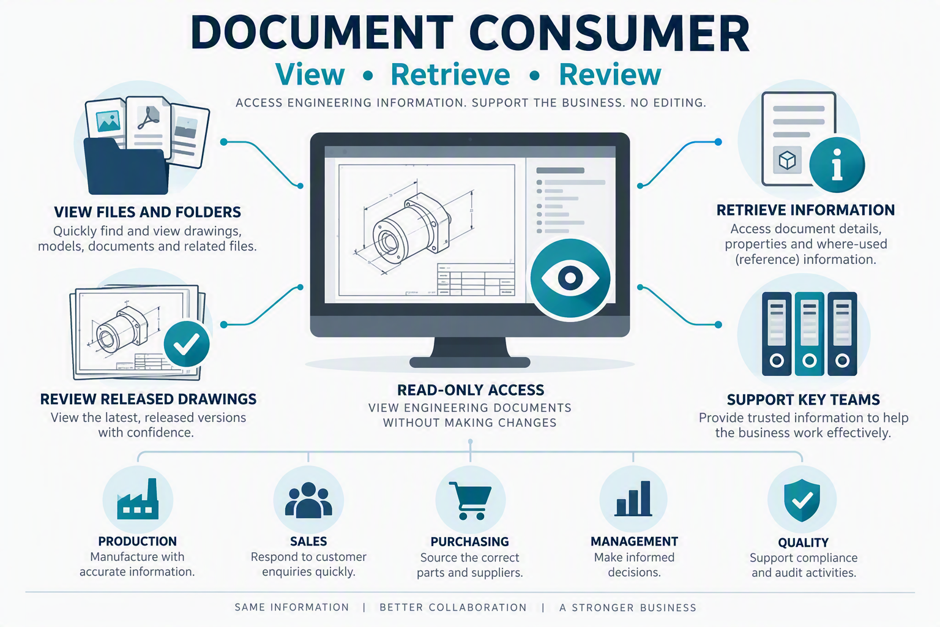
The Document Consumer role is intended for users who primarily need to view and consume Vault document information rather than modify engineering documents.
- View files and folders according to assigned access.
- Retrieve/reference engineering information.
- Review released drawings and documents.
- Support departments that need engineering information without design-editing responsibility.
Typical users: Production, Sales, Purchasing, Management, Quality and other reference users.
Document Editor Level 1 is intended for normal engineering users who need to add and edit Vault documents as part of their day-to-day work, without requiring the broader management privileges of higher-level roles.
- Work with engineering documents.
- Add files to Vault where permitted.
- Edit files according to object and lifecycle security.
- Perform normal Vault document-management operations.
- Work with project folders to which the user has access.
Typical users: Designers, engineers, CAD users and technical staff.
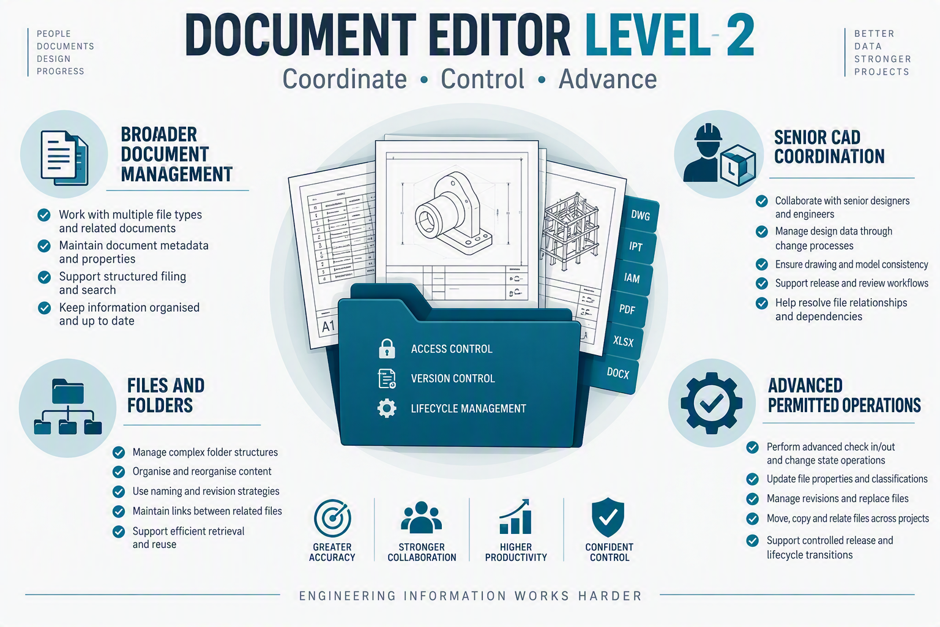
Document Editor Level 2 provides broader document and folder-management capability than Level 1. It is intended for experienced users who need additional control over engineering data without requiring full administration.
- Perform broader document-management operations.
- Work with files and folders within assigned access.
- Support senior engineering or CAD coordination responsibilities.
- Perform advanced document-management tasks permitted by the role and security configuration.
Typical users: Senior designers, senior engineers, CAD coordinators and technical leads.
Document Manager Level 1 is aimed at users who have responsibilities beyond normal file editing and need additional document-management capabilities. It is appropriate where a user helps manage how engineering documents are controlled.
- Support document-management configuration and maintenance.
- Work with relevant categories, properties, lifecycle and revision-related functions where permitted.
- Assist with maintaining consistent document-management practices.
- Perform management functions without automatically receiving full Administrator privileges.
Typical users: CAD coordinators, PDM coordinators, engineering data managers and selected senior Vault users.
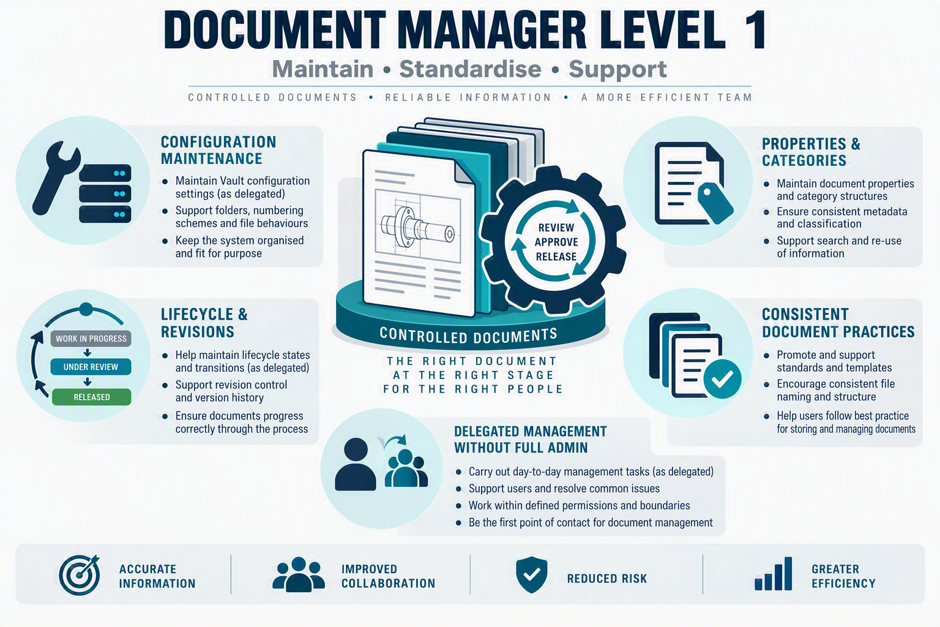
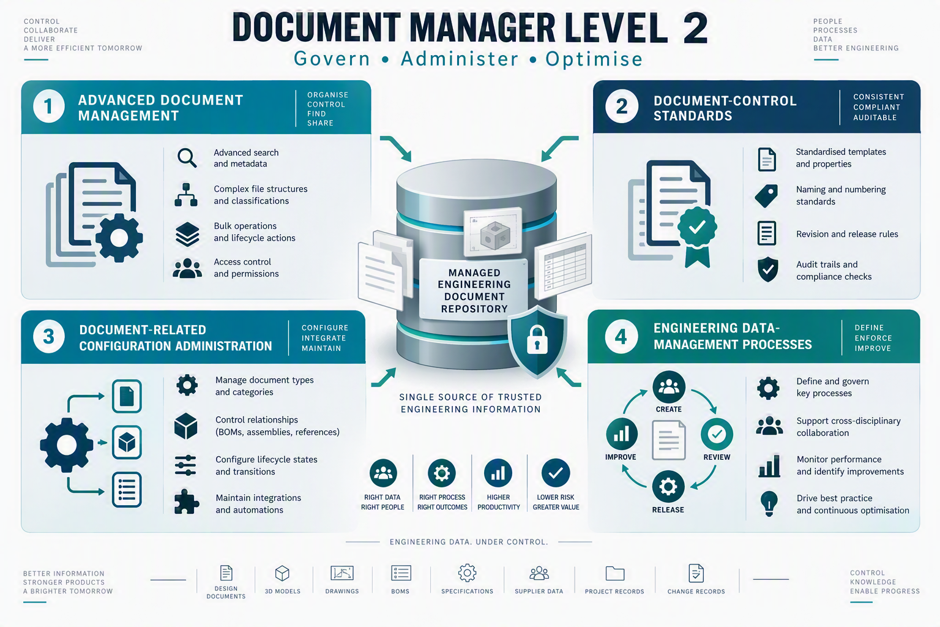
Document Manager Level 2 provides a higher level of document-management capability for users who have significant responsibility for maintaining the Vault document environment.
- Perform advanced document-management functions.
- Support document-control standards.
- Maintain and administer document-related configuration within the limits of the role.
- Support engineering data-management processes.
Typical users: Senior CAD/PDM administrators, engineering systems specialists and experienced Vault coordinators.
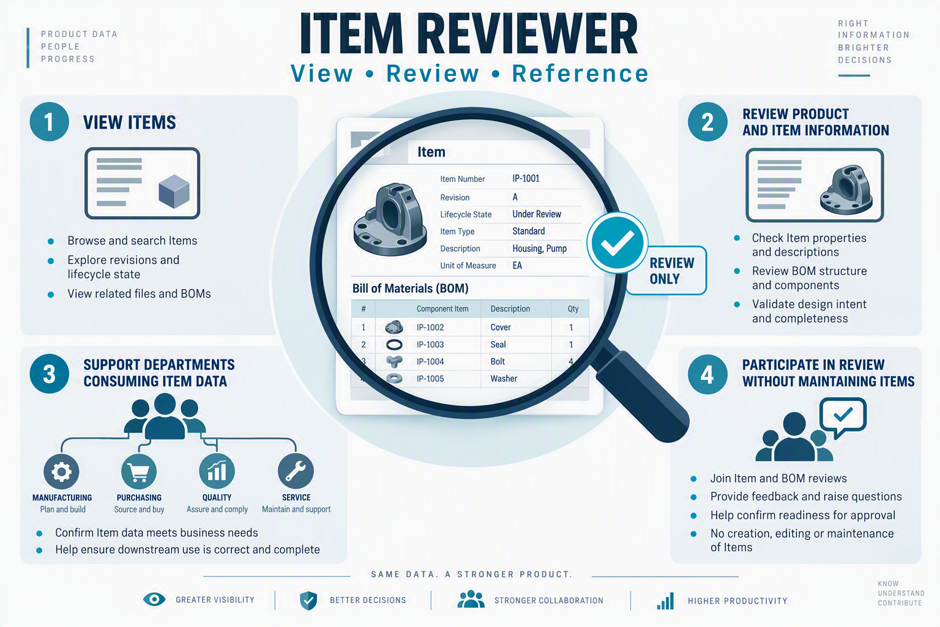
The Item Reviewer role is designed for users who need to review Vault Items and associated information without needing full Item-editing privileges.
- View Items according to assigned access.
- Review product and Item information.
- Support departments that consume Item information.
- Participate in review processes without being responsible for Item maintenance.
Typical users: Engineering management, Quality, Production, Purchasing and other Item-review users.
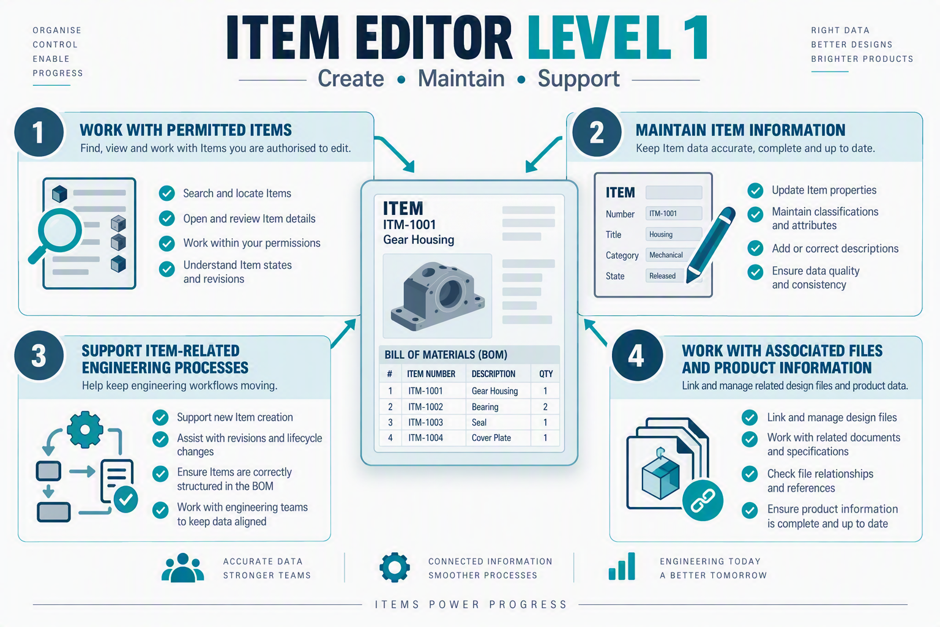
Item Editor Level 1 provides basic Item-editing capabilities for users who are responsible for maintaining Item data but do not require the broader capabilities of Level 2.
- Work with Items according to assigned permissions.
- Maintain Item information.
- Support Item-related engineering processes.
- Work with associated files and product information as permitted.
Typical users: Engineers, product-data administrators and engineering data coordinators.
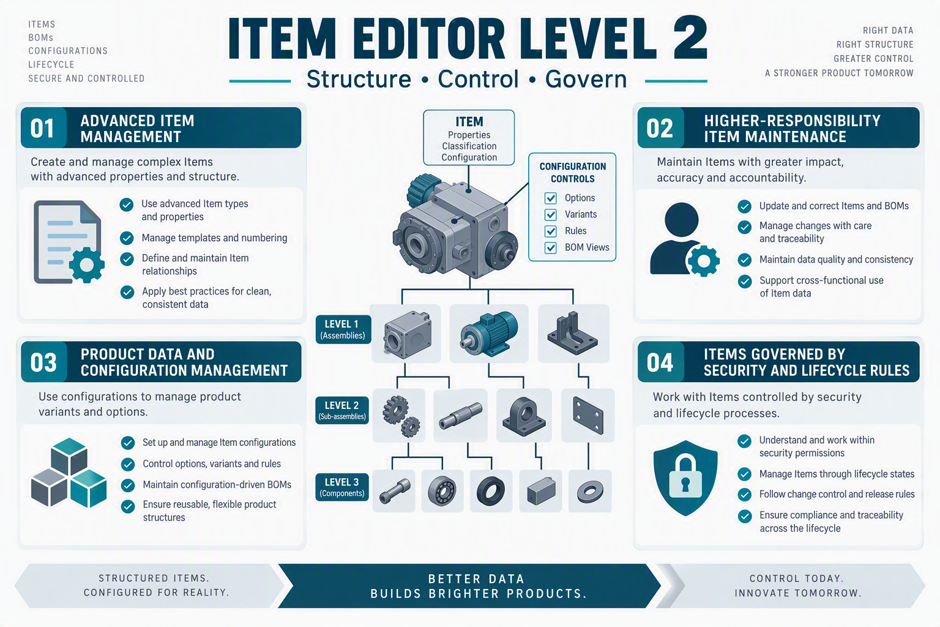
Item Editor Level 2 provides broader Item-management capability for users with greater responsibility for maintaining product structures and Item information.
- Perform advanced Item-management functions.
- Maintain Item information at a higher responsibility level.
- Support product data and configuration-management processes.
- Work with Items and related data according to security and lifecycle rules.
Typical users: Senior engineering personnel, product-data managers and PDM administrators.
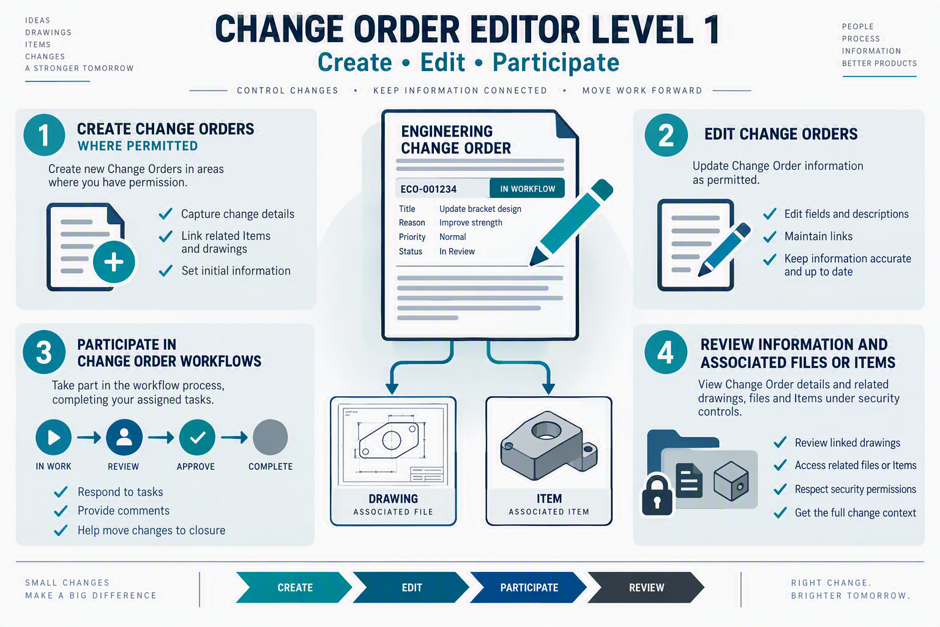
Change Order Editor Level 1 is intended for users who need to participate in the formal engineering change process and manage Change Orders at a basic level.
- Create Change Orders where permitted.
- Edit Change Orders.
- Participate in Change Order workflows.
- Review and work with Change Order information.
- Work with associated files and Items according to security configuration.
Typical users: Engineers, designers involved in engineering changes and change coordinators.
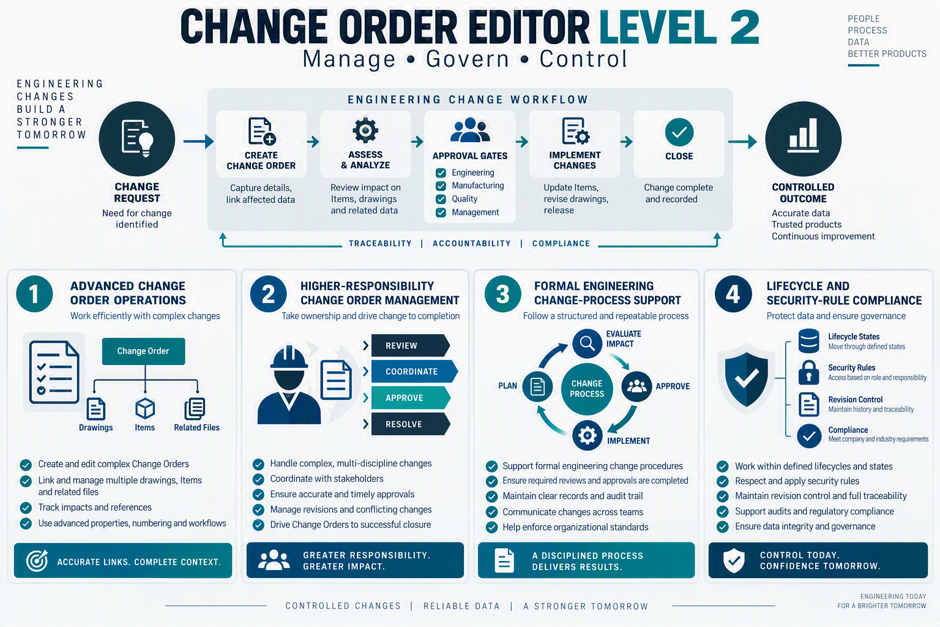
Change Order Editor Level 2 provides broader Change Order-management capabilities for users with greater responsibility for engineering change control.
- Perform advanced Change Order operations.
- Manage Change Orders at a higher responsibility level.
- Support formal engineering change processes.
- Work with Change Orders according to configured lifecycle and security rules.
Typical users: Engineering managers, configuration managers, change coordinators and senior engineering personnel.
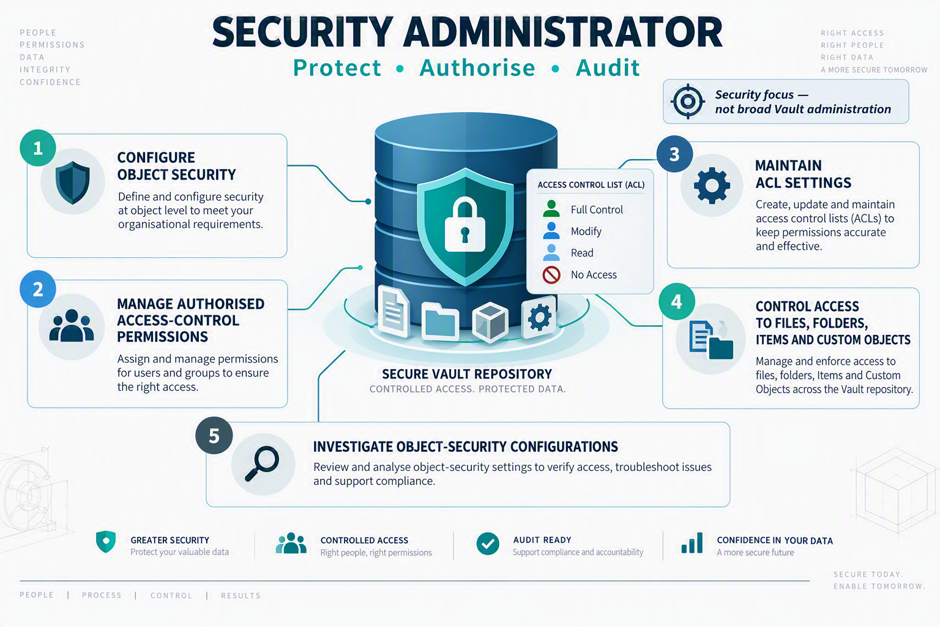
The Security Administrator role focuses specifically on Vault security and access control. It is intended for users responsible for controlling who can access Vault objects and what security rules apply.
- Configure security for Vault objects.
- Manage or maintain access-control permissions where authorized.
- Work with ACL-related security settings.
- Control access to files, folders, Items and Custom Objects where applicable.
- Investigate and maintain object-security configurations.
Typical users: PDM/security administrators and authorized Vault administrators.
Important distinction: Security Administrator focuses on security; Administrator has broader overall Vault administration responsibility.
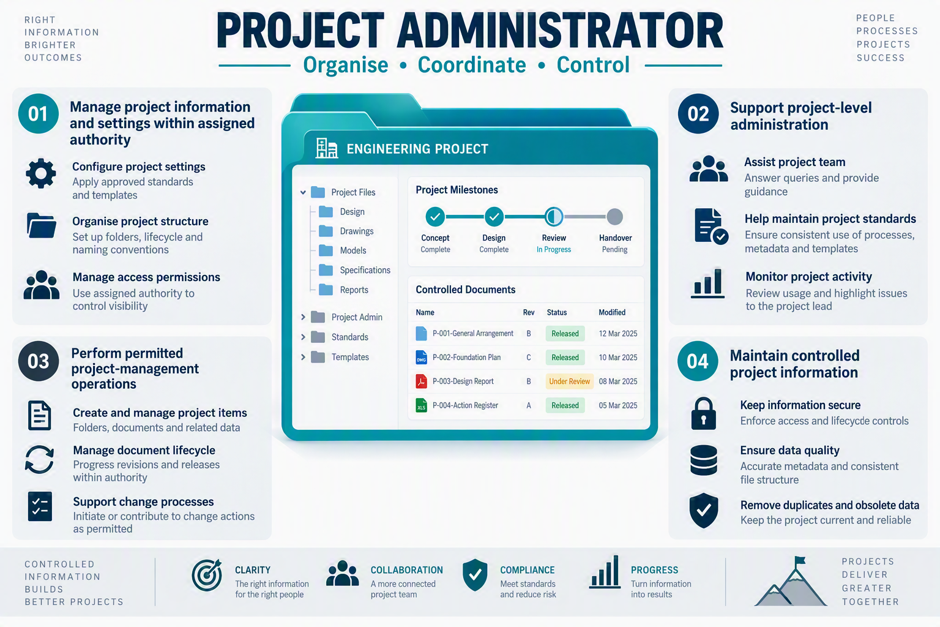
The Project Administrator role is intended for users responsible for project-level management within Vault.
- Manage project-related information and settings within assigned authority.
- Support project-level administration.
- Perform project-management operations permitted by the role.
- Support controlled management of project information.
Typical users: Project administrators, project coordinators, engineering project managers and PDM coordinators.
The Configuration Administrator role focuses on configuring Vault behaviour rather than general user administration.
- Configure file-related behaviour.
- Manage relevant visualisation configuration.
- Configure properties.
- Work with categories and lifecycle configuration.
- Configure Item and Change Order behaviour where applicable.
- Maintain Vault configuration standards.
Typical users: PDM/Vault configuration specialists and CAD system administrators.
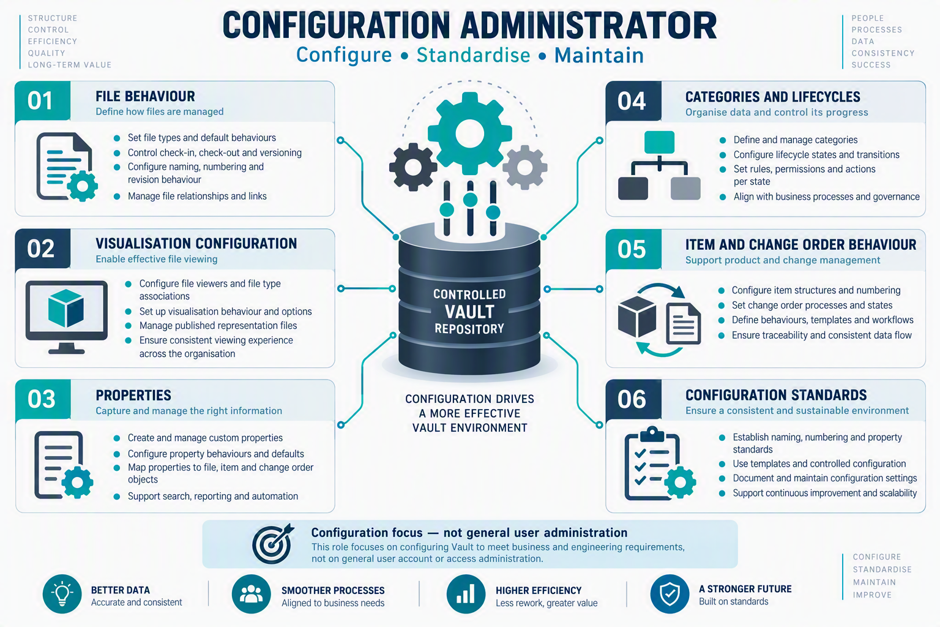
Important distinction: Configuration Administrator does not automatically mean the user is responsible for creating or managing all Vault users.
Role Comparison Matrix:
| Role | Primary Responsibility | Typical User |
| Administrator | Overall Vault administration | Vault/PDM administrator |
| Document Consumer | View/reference documents | Production, Sales, Management |
| Document Editor Level 1 | Normal document editing | Designer/Engineer |
| Document Editor Level 2 | Advanced document editing/management | Senior Engineer/CAD Lead |
| Document Manager Level 1 | Document-management functions | CAD/PDM Coordinator |
| Document Manager Level 2 | Advanced document management | Senior PDM/CAD Administrator |
| Item Reviewer | Review Items | Management/Quality/Production |
| Item Editor Level 1 | Basic Item management | Engineer/Data Coordinator |
| Item Editor Level 2 | Advanced Item management | Senior Engineer/PDM |
| Change Order Editor Level 1 | Basic Change Order management | Engineer/Change Coordinator |
| Change Order Editor Level 2 | Advanced Change Order management | Engineering Manager/Configuration Manager |
| Security Administrator | Security and access control | Security/PDM Administrator |
| Project Administrator | Project administration | Project Coordinator/Administrator |
| Configuration Administrator | Vault configuration | Vault/PDM Configuration Specialist |
A role should never be interpreted as unrestricted access to the entire Vault. The role determines what operations a user is capable of performing, while object/folder security determines which data the user can access.
Role = What can the user do?
Security/ACL = What can the user access?
Lifecycle State = What can the user do to the object at this stage?
Effective Vault governance depends on assigning every user the right role, access and lifecycle permissions for their responsibilities. Roles define what people can do, while folder, object and state security determine where and when those actions are allowed.
Applying least privilege reduces risk, protects engineering data and keeps processes clear. Administrators should reserve permissions for trusted specialists, then use groups and focused roles for designers, reviewers, coordinators and business users.
Regular reviews are important as teams, projects and responsibilities change. With a structured role strategy, Autodesk Vault becomes easier to manage, safer to use and better aligned with business needs.

